

Bezpieczeństwo informacji w podmiotach publicznych

Jakie ustawy należy spełniać w kontekście ochrony informacji i jak prawidłowo je wdrażać? Kto, kiedy, w jakim zakresie powinien audytować jednostki publiczne? Jakie obszary są najtrudniejsze dla ASI i IOD w spełnieniu wymagań? Forum Sekretarzy woj. pomorskiego, Jastarnia 17-18 maja 2023 r. Na zaproszenie Fundacji Rozwoju Demokracji Lokalnej im. Jerzego Regulskiego nasz audytor Marek Doering […]
Wdrożenie NIS 2. Kto jest obowiązany?
NIS 2 – co to jest i kogo dotyczy? W niniejszym artykule przybliżamy kolejną dyrektywę UE w zakresie cyberbezpieczeństwa. NIS. Prawo w zakresie cyberbezpieczeństwa NIS to dyrektywa Unii Europejskiej (UE) z 2016 roku. NIS jest pierwszym europejskim prawem w zakresie cyberbezpieczeństwa i nakłada na państwa członkowskie szereg obowiązków, obliguje państwa do powołania konkretnych instytucji oraz […]
Szkolenie z cyberbezpieczeństwa. Gmina Wierzchowo

Jak przeprowadzić szkolenie w zakresie cyberbezpieczeństwa w urzędzie? Na co należy zwrócić uwagę? Podajemy na wybranym przykładzie szkolenia, które odbyło się w ubiegłym tygodniu 14 marca 2023 r. w Gminie Wierzchowo, powiat drawski, woj. zachodniopomorskie. Klasyczny harmonogram szkolenia w zakresie cyberbezpieczeństwa I BLOK: 9:30 – 10:45. PRZERWA 15 min. II BLOK: 11:00 – 12:15. PRZERWA […]
Wyciek danych osobowych sygnalistów zgłaszających zatrucie rzeki Odry
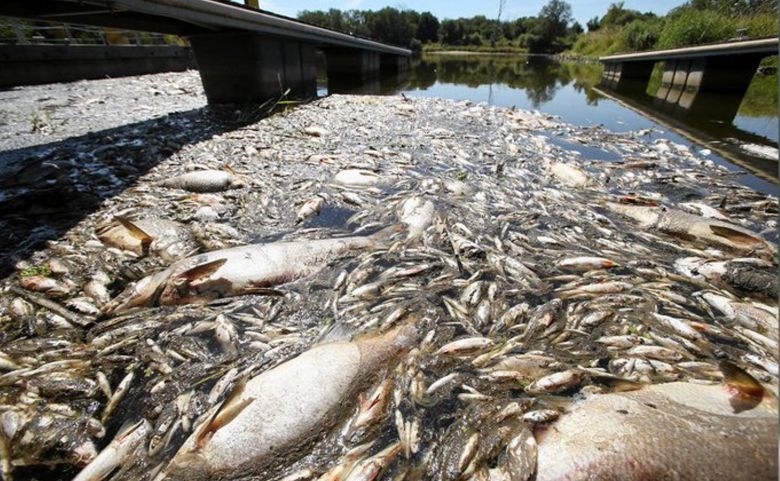
Wyciek danych osobowych w GIOŚ Polska żyje tragedią Odry od ponad dwóch tygodni. Okazało się, że pojawiły się osoby (sygnaliści), które zgłaszały przyczyny skażenia rzeki Odry. Zgłoszenia wpływały do Głównego Inspektora Ochrony Środowiska jeszcze przed wystąpieniem tragedii. Niestety przy okazji działań doszło do naruszenia z ujawnieniem danych osobowych zgłaszających problem. Naruszenie nastąpiło przez pracownika Głównego […]